
Depuis l’essor massif des objets connectés, la frontière entre vie privée et sécurité nationale est devenue particulièrement poreuse. En 2026, l’affaire dite « StravaLeaks » cristallise cette problématique majeure lorsque des données issues d’une simple montre connectée dévoilent des secrets militaires sensibles. Ce scandale numérique met en lumière la vulnérabilité des systèmes de défense face à la collecte et la diffusion imprudente de données personnelles et de géolocalisation. L’enjeu dépasse désormais le cadre individuel pour s’imposer comme un véritable défi de cybersécurité à l’échelle étatique.
Le détournement involontaire d’informations sensibles via des applications sportives comme Strava, destinées à partager des performances en toute convivialité, révèle à quel point la surveillance et la fuite d’informations peuvent survenir sans que les intéressés ne s’en rendent compte. L’affaire souligne aussi à quel point la protection de la vie privée sur les plateformes numériques se fait trop souvent au détriment de la sécurité nationale. Pour comprendre les conséquences et les solutions, il est crucial d’analyser en détail comment une montre connectée a pu exposer un porte-avions et fragiliser une chaîne de commandement stratégique.
StravaLeaks : Comment une montre connectée a compromis la sécurité nationale française
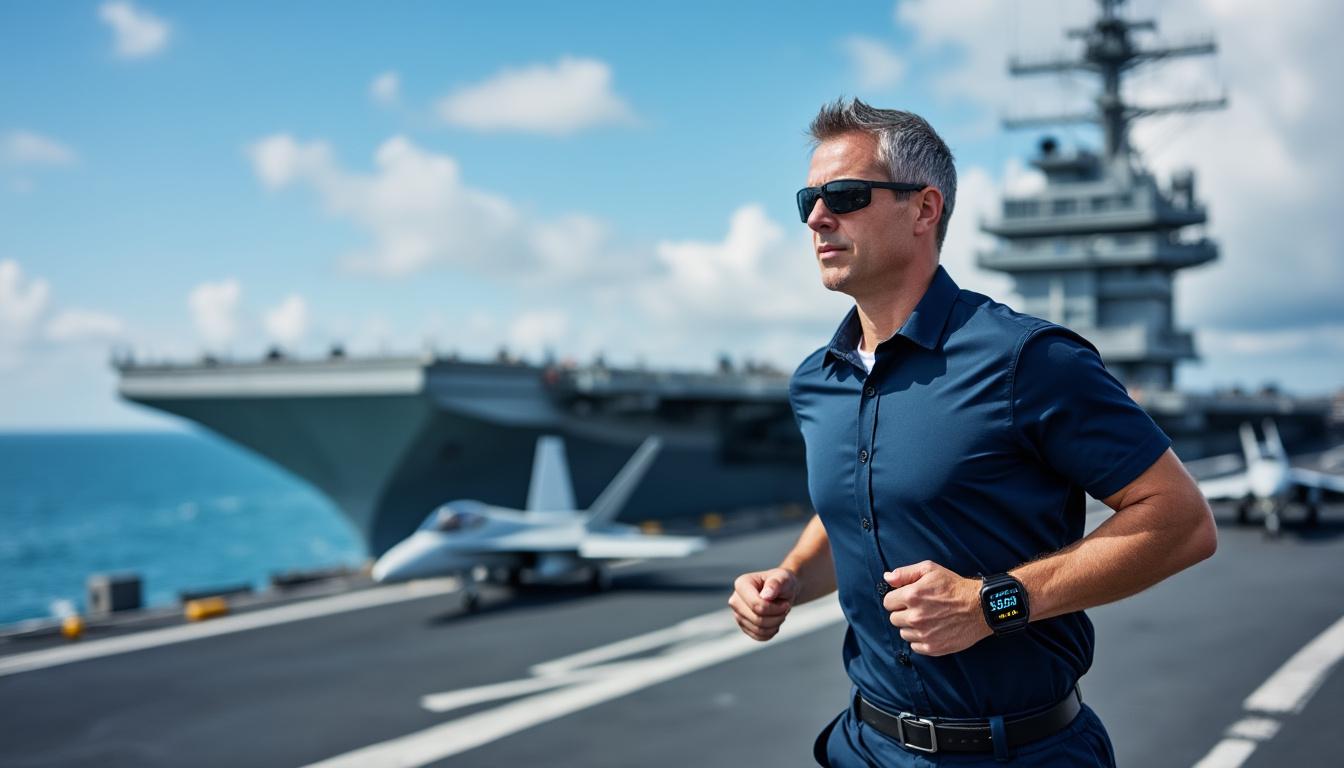
L’affaire « StravaLeaks » débute lorsqu’un officier de la marine nationale française utilise sa montre connectée lors d’un footing en Méditerranée. Synchronisée automatiquement avec son compte Strava, cette activité sportive publique permet à quiconque sur la plateforme d’accéder aux données GPS précises de son trajet. Ce qui aurait dû rester une simple course s’est transformé en une fuite d’informations sensibles, puisque le parcours localisait le porte-avions Charles-de-Gaulle quasiment en temps réel.
Ce cas est révélateur des risques encourus avec la démocratisation des montres connectées. Ces appareils collectent en permanence de gigantesques volumes de données personnelles, notamment leur position géographique, accessibles à plusieurs degrés selon le paramétrage des applications associées. Dans le cadre militaire, la géolocalisation de personnels et de matériels stratégiques est un secret de haute importance. Rien ne devrait laisser filtrer la moindre trace numérique permettant un suivi externe.
Dans cette affaire, le problème n’est pas technique seulement, mais aussi humain. Le militaire n’avait probablement pas conscience des implications liées à la visibilité publique de ses activités sur Strava. Cet exemple souligne le manque de préparation et de sensibilisation des forces armées face aux nouveaux défis numériques. Il est vital aujourd’hui que la gestion des données personnelles intègre des protocoles stricts pour éviter tout incident de cybersécurité pouvant déboucher sur une fuite d’information entraînant des risques pour la sécurité nationale.
La portée de cette « fuite numérique » est d’autant plus inquiétante qu’elle pourrait faciliter des actes d’espionnage ou de sabotage. Une telle révélation des positions militaires peut compromettre des opérations sensibles ou même la sécurité des personnels engagés. Dans un monde où la surveillance est de plus en plus fine, il devient impératif d’encadrer rigoureusement l’usage des technologies connectées dans les environnements sensibles, en imposant des règles strictes et des formations adaptées. Cette affaire est un exemple poignant illustrant la nécessité d’un virage stratégique dans la politique de cybersécurité des institutions militaires.
Les enjeux de la géolocalisation et de la vie privée face aux montres connectées
Au cœur de l’affaire « StravaLeaks », le rôle de la géolocalisation est central. Les systèmes GPS intégrés dans les montres connectées montrent un double visage : à la fois avantage pour le suivi de santé et performance sportive, et menace pour la confidentialité des données. En 2026, la majorité des appareils intègrent des fonctions de localisation et de synchronisation automatique avec des applicatifs communautaires, souvent configurés par défaut en mode public.
Cette hyperconnectivité soulève plusieurs questions neuves relatives à la vie privée. Lorsque les données personnelles telles que les trajets, fréquences cardiaques, et lieux d’activité sont partagées publiquement, elles deviennent des sources potentielles de surveillance. Dans le cadre militaire ou gouvernemental, cela peut influer désastreusement sur la sécurité en dévoilant des détails sur les habitudes et la localisation des agents, bases ou équipements. Ce lien étroit entre vie privée et sécurité nationale n’est pas toujours perçu ou pris au sérieux par les utilisateurs.
Par ailleurs, certaines applications ne fournissent pas toujours des paramètres de confidentialité clairs ou accessibles, ce qui finit par exposer les utilisateurs à des risques inattendus. L’affaire StravaLeaks a notamment montré que les trajets des gardes du corps des présidents français, américain et russe avaient été facilement localisés. Ces révélations ont déclenché un large débat sur la responsabilité des développeurs d’applications, mais aussi sur celle des utilisateurs et des institutions.
Tableau comparatif des risques liés à la géolocalisation dans le civil et le militaire :
| Aspecto | Usage Civil 📱 | Usage Militaire ⚓ |
|---|---|---|
| Partage de données | Paramètres souvent publics par défaut | Nécessite confidentialité totale |
| Conséquences d’une fuite | Atteinte à la vie privée, nuisance limitée | Compromission d’opérations, mise en danger de vies |
| Surveillance | Observations commerciales ou sociales | Risques d’espionnage et sabotage |
| Gestion des données | Souvent peu réglementée | Besoin d’un contrôle rigoureux et continu |
Face à ces enjeux, plusieurs organisations militent pour renforcer les lois encadrant les données personnelles et la géolocalisation. Des initiatives pour améliorer la transparence sur les paramètres de confidentialité et pour sensibiliser massivement les utilisateurs aux risques sont désormais au cœur de la stratégie nationale de cybersécurité. Protéger la vie privée, c’est aussi garantir la sécurité collective, un défi qui devient majeur dans le contexte actuel où les frontières entre public et privé se brouillent considérablement.
Vulnérabilités numériques exposées par StravaLeaks et solutions de cybersécurité
L’affaire StravaLeaks met en lumière des vulnérabilités numériques profondes, notamment dans la gestion et la protection des données collectées par les montres connectées. En 2026, ces technologies sont présentes non seulement dans le civil mais aussi dans les armées, où elles offrent confort et performance tout en créant un point d’entrée pour d’éventuelles fuites ou intrusions.
Plusieurs facteurs expliquent ces failles : la multiplicité des appareils, la synchronisation automatique non sécurisée, le paramétrage souvent laissé à la discrétion de l’utilisateur, et une sensibilisation insuffisante aux risques informatiques spécifiques. La réalité est qu’un simple geste, tel que rendre un compte public sur Strava, peut entraîner une cascade de conséquences graves. Le risque ne se limite pas à la perte d’informations isolées mais à l’effet domino qui met à nu des infrastructures stratégiques, exposant ainsi la nation entière à des dangers.
Pour y répondre, les stratégies de cybersécurité se sont renforcées, intégrant désormais des protocoles spécifiques pour la gestion des données personnelles et de géolocalisation au sein des forces armées. Parmi ces mesures figurent :
- 🔒 Chiffrement avancé des données GPS au sein des dispositifs connectés
- ⚙️ Paramétrage automatique des comptes en mode strictement privé pour les utilisateurs militaires
- 🛡️ Formation dédiée à la cybersécurité pour tous les personnels utilisant des appareils connectés
- 🔍 Audits réguliers et analyses de risque sur les systèmes d’information liés aux données sensibles
- 🚫 Interdiction rigoureuse de partage d’activités sportives ou professionnelles sur des plateformes publiques
Ces initiatives, bien qu’encore perfectibles, témoignent de l’importance croissante que prennent la surveillance et la protection contre les fuites numériques dans la stratégie de défense française. La vigilance doit être permanente et les procédures adaptées aux évolutions technologiques. L’histoire de StravaLeaks est un rappel sévère que le progrès technique implique aussi une responsabilité accrue en matière de cybersécurité.
Conséquences géopolitiques et implications pour la surveillance globale
L’affaire StravaLeaks, dépassant le cadre strictement national, impacte la géopolitique contemporaine, en particulier la surveillance et la protection des données militaires à l’échelle mondiale. La disponibilité publique d’informations jusque-là classifiées fragilise non seulement la France, mais aussi ses alliés, tout en offrant des opportunités inédites aux acteurs hostiles sur la scène internationale.
Cette situation illustre une tendance plus large où la collecte massive de données personnelles, souvent non régulée ou insuffisamment protégée, s’inscrit dans un phénomène global de surveillance et de contre-surveillance. Des États, des entreprises, et même des groupes cybercriminels exploitent ces vulnérabilités pour obtenir des renseignements stratégiques. En 2026, la cyberguerre inclut désormais la manipulation et l’exploitation des traces numériques ordinaires laissées par des appareils aussi banals qu’une montre connectée.
Par ailleurs, l’affaire a mis en lumière le rôle ambigu joué par certaines plateformes comme Strava, qui, sans le vouloir, facilitent parfois ces fuites en offrant des interfaces conviviales à un public large, au détriment de la sécurité. Dans ce contexte, les gouvernements doivent trouver un équilibre délicat entre liberté d’expression, vie privée et impératifs de défense nationale.
Voici quelques conséquences principales à retenir :
- 🌐 Renforcement des politiques nationales de cybersécurité et traçage des données sensibles
- 🤝 Coopération internationale accrue pour lutter contre le cyberespionnage lié aux objets connectés
- 📜 Adaptation des cadres juridiques encadrant le partage de données et la protection des infrastructures critiques
- 🔐 Promotion du développement de technologies sécurisées et respectueuses de la vie privée
Ces transformations sont essentielles pour réduire les vulnérabilités à l’ère numérique, où chaque objet connecté représente une potentielle faille à surveiller. La géopolitique de demain se jouera autant sur les champs de bataille physiques que dans les réseaux numériques qui font désormais partie intégrante des mécanismes de surveillance mondiale.
Meilleures pratiques pour protéger vos données personnelles et éviter les fuites d’informations sensibles
Que vous soyez un professionnel militaire, un employé de l’administration publique ou un simple utilisateur de montre connectée, la question de la protection des données personnelles et de la vie privée est devenue incontournable en 2026. L’affaire StravaLeaks agit comme un signal d’alarme : elle montre que même des activités anodines, comme un footing, peuvent exposer des informations critiques si elles sont mal gérées.
Voici les meilleures pratiques à adopter pour éviter tout risque de fuite d’information :
- 🔐 Configurer vos paramètres de confidentialité en mode strictement privé sur toutes les plateformes connectées, en particulier celles associées à la géolocalisation.
- 📴 Désactiver la synchronisation automatique des données d’activités lorsqu’elle n’est pas indispensable, surtout en milieu sensible ou professionnel.
- 👥 Limiter le partage à un cercle restreint de contacts de confiance pour éviter que vos données ne soient accessibles au grand public.
- 🧑💻 Se former régulièrement aux risques liés à la cybersécurité et rester informé des nouvelles menaces et vulnérabilités.
- 🔍 Vérifier les applications auxquelles vous donnez accès à vos données personnelles et supprimer celles que vous n’utilisez plus.
- ⚠️ Éviter de poster en temps réel vos activités ou trajets qui pourraient potentiellement révéler des informations sensibles.
Ces conseils, simples à mettre en œuvre, sont pourtant fondamentaux pour garantir à la fois la sécurité de vos données et la protection de votre vie privée. Ils prennent une dimension nouvelle lorsqu’il s’agit d’appareils connectés utilisés dans des contextes où la moindre erreur peut avoir des conséquences disproportionnées. En intégrant ces bonnes pratiques dans votre quotidien numérique, vous contribuez à réduire les risques de fuites d’informations et à renforcer la cybersécurité collective.
Qu’est-ce que l’affaire StravaLeaks ?
StravaLeaks désigne la fuite d’informations sensibles liées à la sécurité nationale causée par le partage public de données GPS d’activités sportives via une montre connectée synchronisée avec l’application Strava.
Comment une montre connectée peut-elle compromettre la sécurité militaire ?
Une montre connectée peut enregistrer des données de géolocalisation en temps réel. Si ces données sont rendues publiques via une application, elles peuvent révéler la position d’installations ou d’opérations militaires sensibles.
Quelles mesures sont prises pour éviter de telles fuites ?
Des protocoles stricts de cybersécurité ont été mis en place, notamment le chiffrement des données, la formation des personnels, le paramétrage privé automatique des comptes, et l’interdiction du partage public des trajets.
Quel est le risque principal lié à la géolocalisation publique ?
Le principal risque est la surveillance non autorisée qui peut conduire à une fuite d’informations sensibles, compromettant la sécurité des individus, des opérations, voire de la nation entière.
Comment puis-je protéger ma vie privée en utilisant une montre connectée ?
En configurant rigoureusement les paramètres de confidentialité, en limitant le partage à un cercle restreint, en désactivant la synchronisation automatique en situations sensibles, et en restant vigilant sur les applications utilisées.
 Portuguese
 French
 English
 Spanish
 German
 Dutch
 Italian